发布于 2026-09-26T00:27:03.689546Z · Avishek Sarkar · Cloudflare
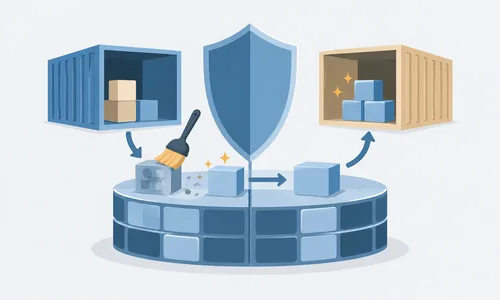
Cloudflare 披露并修复容器存储隔离漏洞:薄置备磁盘复用空间时跳过清零,新的容器可能读到同一宿主机上旧容器留下的数据。漏洞涉及已释放空间中的残留内容,并非直接读取其他正在运行容器的磁盘。修复不仅重新启用清零,还需更换运行中的磁盘和缓存镜像层,才能消除已有映射中的残留;清理已于 9 月 19 日完成。公司称现存遥测未发现研究者和内部测试之外的利用记录,事件凸显共享存储回收路径同样属于租户隔离边界。
Cloudflare 披露并修复容器存储隔离漏洞:薄置备磁盘复用空间时跳过清零,新的容器可能读到同一宿主机上旧容器留下的数据。漏洞涉及已释放空间中的残留内容,并非直接读取其他正在运行容器的磁盘。修复不仅重新启用清零,还需更换运行中的磁盘和缓存镜像层,才能消除已有映射中的残留;清理已于 9 月 19 日完成。公司称现存遥测未发现研究者和内部测试之外的利用记录,事件凸显共享存储回收路径同样属于租户隔离边界。
来源记录
- pgweb.info_item · 1f288392e8c187bd · 2026-10-03T04:08:55.967155Z