发布于 2026-09-10T10:59:50.202961Z · Nicole Ghalwash · Tiger Data 博客
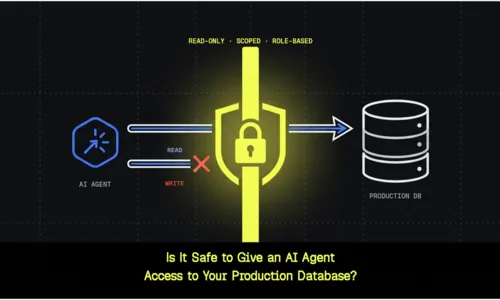
Tiger Data 的 Nicole Ghalwash 主张 agent 的访问边界只能在数据库一侧强制,客户端限制不可靠:不要把管理员凭据复用给 agent,而是建专用只读角色;破坏性或试验性操作指向 fork 或只读副本;记录 agent 执行过的每一条查询;改 schema 引入人工审核。只读也挡不住 prompt injection。文章还提到当前 MCP server 实现质量参差,约三分之一通不过基本安全测试。
Tiger Data 的 Nicole Ghalwash 主张 agent 的访问边界只能在数据库一侧强制,客户端限制不可靠:不要把管理员凭据复用给 agent,而是建专用只读角色;破坏性或试验性操作指向 fork 或只读副本;记录 agent 执行过的每一条查询;改 schema 引入人工审核。只读也挡不住 prompt injection。文章还提到当前 MCP server 实现质量参差,约三分之一通不过基本安全测试。
来源记录
- center.info_item · 4fd2aba7c50e70a6 · 2026-10-03T04:08:35.169032Z
- pgweb.info_item · 4fd2aba7c50e70a6 · 2026-10-03T04:08:55.967155Z