发布于 2026-09-10T10:59:41.527507Z · vechron · vechron.com
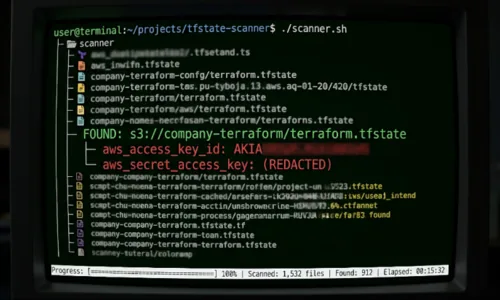
一份调查称发现约 900 个可公开读取的 S3 存储桶里存着 Terraform state 文件,其中 41 个含有仍然有效的 AWS 凭证。state 文件通常包含 provider 配置、资源属性、生成的凭证和内部拓扑,公开的 state 桶等于公开一张攻击路线图。这不是新型漏洞,却是云上最常见也最容易避免的问题之一。建议逐一检查各家对象存储后端的公共访问设置、桶策略、KMS 加密与访问日志。
一份调查称发现约 900 个可公开读取的 S3 存储桶里存着 Terraform state 文件,其中 41 个含有仍然有效的 AWS 凭证。state 文件通常包含 provider 配置、资源属性、生成的凭证和内部拓扑,公开的 state 桶等于公开一张攻击路线图。这不是新型漏洞,却是云上最常见也最容易避免的问题之一。建议逐一检查各家对象存储后端的公共访问设置、桶策略、KMS 加密与访问日志。
来源记录
- center.info_item · 983170eb30a88d6d · 2026-10-03T04:08:35.169032Z
- pgweb.info_item · 983170eb30a88d6d · 2026-10-03T04:08:55.967155Z