发布于 2026-09-10T10:59:43.03961Z · Obsidian Security · Obsidian Security
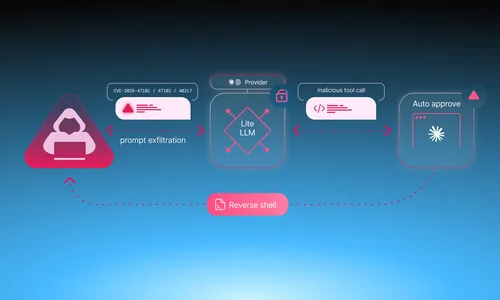
Obsidian Security 披露了 LiteLLM 的一条漏洞链,从权限提升一路走到远程代码执行,并演示了被控制的网关如何向下游 agent 注入任意工具调用,把执行路径扩大到 agent 运行时。研究者建议升级到 v1.83.14-stable 或更高版本,并审计 proxy_admin、guardrails、callbacks、供应商密钥和 MCP 令牌。这类网关能看到提示词、响应、工具定义和凭据,应按高敏感基础设施治理。
Obsidian Security 披露了 LiteLLM 的一条漏洞链,从权限提升一路走到远程代码执行,并演示了被控制的网关如何向下游 agent 注入任意工具调用,把执行路径扩大到 agent 运行时。研究者建议升级到 v1.83.14-stable 或更高版本,并审计 proxy_admin、guardrails、callbacks、供应商密钥和 MCP 令牌。这类网关能看到提示词、响应、工具定义和凭据,应按高敏感基础设施治理。
来源记录
- center.info_item · b3a2ee60e2a794d3 · 2026-10-03T04:08:35.169032Z
- pgweb.info_item · b3a2ee60e2a794d3 · 2026-10-03T04:08:55.967155Z