发布于 2026-09-10T10:59:44.583659Z · Riptides · Riptides 博客
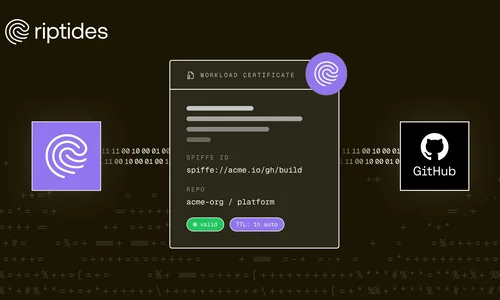
Riptides 的文章讲的是把 GitHub Actions 工作流里的长期 secret 删掉,让每个 job 拿到属于自己的短期身份,而不是共享一份长期有效的凭证。供应链攻击往往从 CI 里的 secret、包发布 token 和云凭证开始,静态密钥一旦泄漏,影响范围和有效期都不可控。发布包、构建镜像或部署云资源时,可以优先改用 OIDC 联合身份、短期 token 和最小权限角色,把凭证的生命周期压缩到单次运行之内。
Riptides 的文章讲的是把 GitHub Actions 工作流里的长期 secret 删掉,让每个 job 拿到属于自己的短期身份,而不是共享一份长期有效的凭证。供应链攻击往往从 CI 里的 secret、包发布 token 和云凭证开始,静态密钥一旦泄漏,影响范围和有效期都不可控。发布包、构建镜像或部署云资源时,可以优先改用 OIDC 联合身份、短期 token 和最小权限角色,把凭证的生命周期压缩到单次运行之内。
来源记录
- center.info_item · ee057e540492ce5e · 2026-10-03T04:08:35.169032Z
- pgweb.info_item · ee057e540492ce5e · 2026-10-03T04:08:55.967155Z