pgrust 0.2 用批处理与 SIMD 重写查询引擎
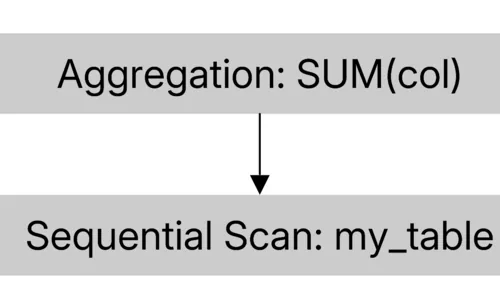
malisper 记录了用 Rust 重写的 pgrust 0.2 如何给查询引擎提速。一次处理 1024 行的批式执行把五亿行求和从 1.3 秒降到 480 毫秒,把顺序扫描与聚合融合成一个算子再降到 358 毫秒,用 SIMD 降到 135 毫秒。作者称 ClickBench 条件下最高领先 PostgreSQL 约 300 倍,同时说明算子融合是针对已知查询硬编码,没有 JIT 无法推广,对照也未计入锁与元组解析开销。
保留原始来源与发布日期的新闻、博客和活动。
malisper 记录了用 Rust 重写的 pgrust 0.2 如何给查询引擎提速。一次处理 1024 行的批式执行把五亿行求和从 1.3 秒降到 480 毫秒,把顺序扫描与聚合融合成一个算子再降到 358 毫秒,用 SIMD 降到 135 毫秒。作者称 ClickBench 条件下最高领先 PostgreSQL 约 300 倍,同时说明算子融合是针对已知查询硬编码,没有 JIT 无法推广,对照也未计入锁与元组解析开销。
Christophe Pettus 讲到 ignore_system_indexes:打开后服务器改用顺序扫描读系统目录,规划器也不再考虑目录索引。它默认关闭,属于罕见的 backend 级参数,只能写在配置文件或连接时用 PGOPTIONS 指定,会话建立后无法 SET。它存在的理由是系统目录索引损坏后 REINDEX 本身也走不通,此时用单用户模式加 -P 执行 REINDEX SYSTEM。它只保护读,DDL 仍会写索引。
GitHub 说明其 Advisory Database 已开始摄入 OpenSSF 的 malicious-packages 仓库,Dependabot 的恶意包告警从只覆盖 npm 扩展到八个包管理生态,含 PyPI、Maven、RubyGems、NuGet、Go 与 crates.io。该数据源以 OSV 格式收集了一万五千多份报告,涵盖仿冒包名、依赖混淆与账户接管。恶意依赖常在安装时窃取凭据,处置方式与普通 CVE 不同。
Cloudflare 解读了 2026-07-28 版 MCP 规范:核心交互改为完全无状态,TypeScript、Python、Go 与 C# 的 SDK 都已跟进。Streamable HTTP 把工具动作提升到 Mcp-Method 与 Mcp-Name 请求头,网关和 WAF 不必解析任意 JSON 就能按工具粒度做策略;规范还加入列表缓存提示并调整了授权流程。MCP 已经连着内部数据库与 CI,升级前应在真实入口下跑兼容矩阵。
AWS 在 Bedrock AgentCore Runtime 之外推出 Runtime instances,作为面向长任务的托管计算选项。用户可以把多个带各自依赖的 agent 部署到同一个 AWS 托管运行时,在共享会话中协作最长 14 天,可以使用 GPU,也能停止与重启会话控制空闲成本。需要跨会话保留的知识仍要放进 AgentCore Memory 或外部存储。
Tomas Vondra 认为 v9 补丁集的三个部分接近可提交,但连接 MCV 统计仍有崩溃、分区表采样段错误和视图信息泄露等问题。
新增的 --pipe 选项让并行导出不必先落地到转储目录,并行作业里漏写 %f 占位符会告警,避免多个进程写同一个文件。
Scott Ray 指出快照持有者平局时报告的 PID 不稳定,建议改用类似死锁报告的多行日志列出主要阻塞者。
文章给出四类控制杆:低成本模型与灵活外壳、按请求和任务动态路由、面向开发者的预算与熔断、压缩 token 开销。
绑定与 REST API 已走同一路径,日志和计费统一;按模型而非按供应商路由、负载均衡与故障切换仍是路线图。
由平台自动编排 Workers AI、AI Gateway、Vectorize、R2 与 Browser Run,官方称使用默认嵌入与重排模型时这部分免费。