↑↓ 选择↵ 打开⌫ 切换范围完整搜索

PG.CENTER 连接 PostgreSQL 文档、百科与生态知识。由 Pigsty 维护。

PostgreSQL 博览 · 2026-09-02 RSS

保留原始来源与发布日期的新闻、博客和活动。

29 条内容

PostgreSQL 逻辑解码提权漏洞出现公开技术拆解
PostgreSQL 全球开发组PostgreSQL 安全公告

PGDG 的公告说明,缺少授权检查使持有 REPLICATION 权限但不是超级用户的角色,能借逻辑解码插件名让服务端 dlopen 运行账户可见的任意文件,从而以数据库服务账户执行代码。受影响的是 18.6、17.11、16.15、15.19、14.24 之前的版本,修复早在 8 月 13 日随这批小版本发布,9 月 1 日新增的是第三方把攻击路径写清楚的技术拆解,复现门槛因此降低。运维应先升级低于修复线的实例,再清点 rolreplication 角色并轮换可疑凭证。
BigQuery Graph 正式可用,把 GQL 图查询搬进数据仓库

Google CloudGoogle Cloud 博客

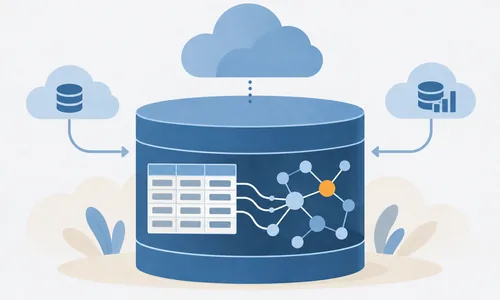
Google 宣布 BigQuery Graph 正式可用:ISO GQL 与 SQL 并列,图遍历在 BigQuery 内原生执行,官方口径是图分析不再需要单独做 ETL。公告还描述了跨 Google Cloud 与 AWS 等数据源的虚拟知识图谱,以及面向 agent 的聊天与记忆能力,其中一部分仍在预览。图能力过去常逼着团队把关系数据复制到独立图库,因此值得用依赖关系、权限、订单链这类真实场景做对照测试,核对 GQL 表达能力、扫描与槽位成本和权限继承。

Firefox 155 修复多个高危内存安全与沙箱逃逸缺陷

MozillaMozilla 安全公告

Mozilla 的 MFSA 2026-82 列出 Firefox 155 修掉的一批高影响缺陷,包括 Android 上的权限提升、JavaScript 垃圾回收的释放后使用、DOM Navigation 与 Security 组件的沙箱逃逸、音视频组件的释放后使用,以及 WebGPU 权限提升。公告没有说这些缺陷已在野利用。浏览器同时装着开发者的登录态、云控制台和内部系统,受管桌面、开发机和 Android 终端应按常规紧急窗口推进更新。

Cloudflare D1 免费版超出每日行读写配额后直接报错

CloudflareCloudflare Changelog

Cloudflare 从 9 月 1 日起对 Workers Free 计划的 D1 硬性执行每日行读与行写限额:达到上限后 Worker Binding 和 REST API 都返回错误,一直持续到世界协调时午夜重置,已存储的数据不受影响。这把超额从计量提醒变成了可用性边界,重试并不能绕过当日上限。免费 D1 上跑着用户流量的应用应加用量告警和错误分类,检查读写放大与批量任务,并把午夜重置写进 runbook。