Michael PaquierPostgreSQL Git
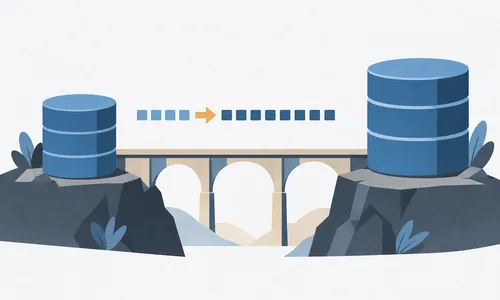
PostgreSQL 开发分支已把 OID 计数器扩为 8 字节,并新增 GetNewObjectId8()。检查点、WAL 与 pg_upgrade 等工具同步调整,避免计数值在恢复或升级时被截断;原有 32 位接口继续保留兼容行为。这是支持更大 TOAST 对象标识的基础工作,8 字节 TOAST 指针本身仍在讨论中。提交同时提升系统目录、控制文件和 WAL 格式版本,运行开发快照的团队需要留意数据目录兼容性;该变更尚未正式发布。
DaliboDalibo GitLab
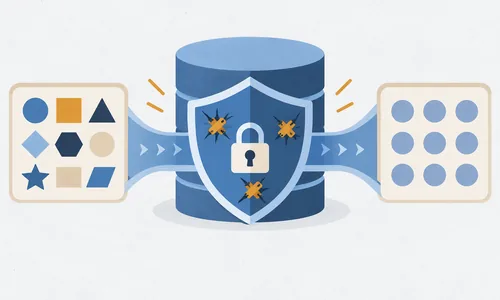
Dalibo 的脱敏扩展 3.2 修复了自定义类型与运算符提权(CVE-2026-19633)、规则导入 SQL 注入(CVE-2026-19634)和并行静态脱敏提权(CVE-2026-83534),并默认禁止 superuser 执行 masking;anon.pseudo_* 被官方称快约 40 倍的 anon.seeded_* 取代。公告提示 PostgreSQL 14 及更早版本升级来的实例风险最高。
Miriadepg_vault_tde
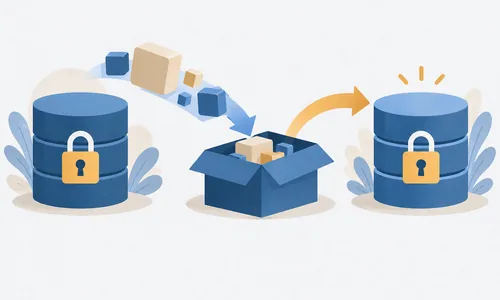
pg_vault_tde 为 PostgreSQL 17 和 18 提供表级透明加密,借助外部密钥服务保护落盘数据。1.7.1 修正了行外 TOAST 数据的附加认证数据计算,旧版写入的这类数据因此无法在新版通过认证。项目要求先在旧二进制下导出受影响表,再安装新版并恢复;直接替换软件包可能导致大字段无法读取。升级前应核对加密表的 TOAST 使用情况,并依照版本文档安排导出、恢复和应用验证。
Google CloudGoogle Cloud 博客
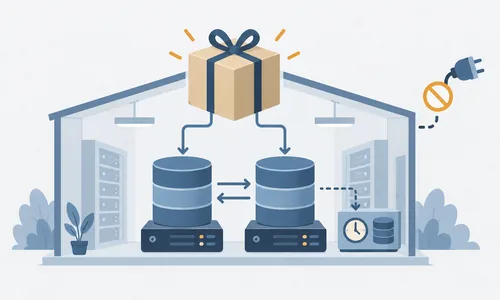
Google Cloud 宣布面向 Red Hat 的 RPM orchestrator 正式 GA,与 AlloyDB Omni 18.3.0 一同发布,这套 PostgreSQL 兼容引擎在虚拟机、裸机、边缘和断网环境因此有了非容器的高可用部署路径。公告里的性能表述均为厂商口径。这条路径会带来新的控制平面、角色和备份依赖,评估时应比较 WAL 与 PITR、复制拓扑、fencing 和 pg_upgrade 的实际运维成本。
GitHubGitHub Changelog
CodeQL 2.27.0 新增 Linux arm64 原生发布包,并扩展了 C/C++ 分析中的 PostgreSQL 客户端接口模型。PQexec、PQexecParams、PQprepare 等 libpq 查询接口现在被建模为 SQL 注入的数据流终点,使用这些接口的项目可以获得更完整的查询追踪。对维护数据库驱动或原生应用的团队,这次更新同时改变扫描工具的部署选择与检查范围;升级后适合复核新结果,并确认查询构造与参数绑定方式。
Nick Van WiggerenPlanetScale
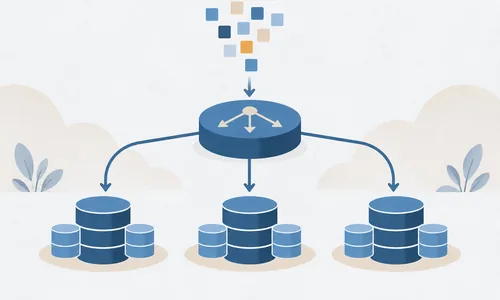
PlanetScale 推出 Neki 平台预览,把原生 PostgreSQL 分布到多台机器,应用通过标准协议连接路由器,由分布式规划器分派查询并汇总结果。每个分片保留一主至少两副本,跨三个可用区部署;用户用 JSON 定义分片键和表的分组,并通过内置工作流执行在线改表、升级与重新分片。系统也允许先以单分片运行,再逐步扩展。当前预览仍可能出现破坏性变更,官方要求暂不承载生产负载。
Google CloudGoogle Cloud 博客
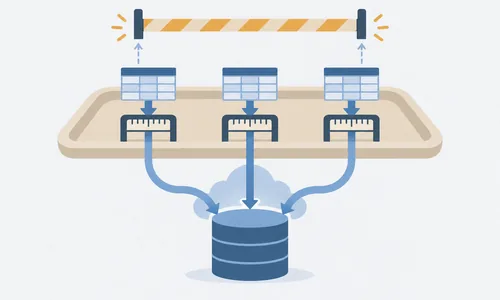
为绕开单个事务约 80,000 次修改的累计限制,应用过去常把一次业务操作拆成多次提交,增加幂等与补偿逻辑。Google Cloud 现将 DML 的修改量改为按语句单独计算,多条语句不再共用这一额度,使更多批量写入可以保留在同一事务中。通过 Mutation API 提交的修改仍受原有累计限制,事务大小限制也继续适用。调整批处理策略时,需要区分所用写入接口,再验证事务大小、锁竞争与重试行为。
GitHubGitHub Changelog
GitHub 新增的 ruleset 规则要求 PR 的 head commit 完成 secret scanning,并且该 PR 引入的 secrets 没有 open 状态的告警,两个条件都满足才允许合并,目前面向 Secret Protection 与 GHAS 客户 public preview。push protection 覆盖不了所有 pattern,这条规则把检测变成合并契约,落地前先定 bypass 角色与审计留痕。